Effortlessly manage data through preview, delete, export, etc.

 100% Security Verified | No Subscription Required | No Malware
 :

 ChatGPT
 Perplexity
 Gemini
 Claude
 Grok

Ho ripristinato il telefono pensando "Ho la password, sto bene". Poi 2FA mi ha bloccato ovunque perché il mio autenticatore e I suggerimenti del dispositivo fidato erano legati al telefono che ho appena cancellato.
Utente Reddit, r/techsupport
La cancellazione di un telefono è facile da avviare e sorprendentemente difficile da annullare se si perde una singola dipendenza 2FA. Un controllo saltato può trasformare un "nuovo inizio" in giorni di recupero dell'account.
L'IA aiuta trasformando una vaga preoccupazione ("Perderò I miei codici?") in una lista di controllo chiara e sequenziata: cosa verificare prima, quali prove raccogliere e cosa deve essere testato prima di toccare il pulsante di cancellazione.
L'intelligenza artificiale non può vedere il telefono, confermare quali app utilizzi o dimostrare che un accesso funzionerà dopo il ripristino. L'esecuzione richiede ancora azioni reali del dispositivo e strumenti affidabili per eseguire il backup e la convalida dei dati.
In questo articolo
- Come pianificare la verifica 2FA prima di cancellare (senza passaggi mancanti)
- Perché "ho la password" non è sufficiente
- Cosa conta come prova minima
- Identificare il punto di nessun ritorno
- Scenari di blocco comuni da pianificare intorno
- Cosa deve sapere l'AI
- AI richiede di creare un flusso di lavoro più sicuro
- Quando interrompere la pianificazione e iniziare l'esecuzione
- Eseguire il flusso di lavoro in modo sicuro con Dr.Fone
Parte 1. Come pianificare cosa verificare per 2FA prima di cancellare il telefono senza perdere i passaggi critici
1-1. Perché "ho la password" non è sufficiente
Stai per ripristinare di fabbrica il tuo telefono (o scambiarlo) e fai affidamento su 2FA per email, banche, storage cloud, account social e strumenti di lavoro. Non sei sicuro di quali usano un'app di autenticazione, quali inviano SMS e quali fanno affidamento su questo dispositivo specifico come "dispositivo di fiducia".
Dopo aver chiesto all'intelligenza artificiale, potresti ottenere una lunga lista, ma non un ordine sicuro di operazioni, non uno standard di "prova minima" e non una serie chiara di test da eseguire prima di impegnarti. È qui che accadono gli errori: pensi di essere coperto perché "hai la password", ma 2FA ti blocca.
1-2. Cosa conta come prova minima
Un piano sicuro richiede cancelli di verifica, non promemoria. Per gli account critici, definire l'aspetto di "pass" (ad esempio: accesso riuscito da un altro dispositivo/sessione, e puoi completare 2FA senza il telefono che stai per cancellare).
1-3. Identificare il punto di nessun ritorno
Il punto senza ritorno è il reset di fabbrica (o la cancellazione dell'app di autenticazione/eSIM). Una volta cancellato, è possibile perdere i token associati al dispositivo, i codici di recupero offline memorizzati solo sul dispositivo e l'unica sessione di accesso che potrebbe avere impostazioni fisse.

1-4. Scenari di blocco comuni da pianificare intorno
- Autenticatore non eseguito il backup/migrato (segreti/token bloccati sul vecchio telefono)
- Codici SMS legati a una SIM/eSIM che stai per spostare o disattivare
- Suggerimenti per il dispositivo affidabile che richiedono che il vecchio telefono approvi l'accesso
- Codici di recupero memorizzati solo sul dispositivo (note, screenshot, file non sincronizzati)
Parte 2. Cosa deve sapere l'AI
Rispondi a questi in modo che il piano corrisponda al tuo rischio reale.
- Sistema operativo e modello del telefono (iPhone 14 iOS 17/Pixel 7 Android 14)
- I tuoi metodi 2FA in uso (app di autenticazione, SMS, codici e-mail, chiave hardware, chiavi di password)
- Nome (i) dell'app di autenticazione (Google Authenticator, Microsoft Authenticator, Authy, 1Password, ecc.)
- Se si dispone di un secondo dispositivo di fiducia già connesso (telefono di ricambio/tablet/laptop)
- Se la tua SIM/eSIM passerà a un nuovo telefono lo stesso giorno
- Se si utilizza un gestore di password (e dove il suo vault è memorizzato/sincronizzato)
- Conti che sarebbero catastrofici da perdere (email primaria, ID Apple/account Google, banca)
- Se stai cancellando per la rivendita (necessita di cancellazione sicura) o risoluzione dei problemi (può aspettare/testare più a lungo)
- La tua timeline e tolleranza per i tempi di inattività (minuti vs giorni)
Parte 3. Utilizzo dei prompt AI per creare un flusso di lavoro più sicuro Cosa verificare per 2FA prima di cancellare il telefono
Usa questi suggerimenti per far sì che l'intelligenza artificiale produca un piano sequenziato con gate di verifica, non una checklist generica.
3-1. Livello 1: prompt di base
Voglio cancellare il mio telefono e sono preoccupato di perdere l'accesso a causa del 2FA. Crea un piano breve e ordinato di cosa verificare prima di cancellare, con i controlli più critici prima. Includi un elenco di checkpoint "Non cancellare ancora".
3-2. Livello 2: prompt avanzato
Progettare un flusso di lavoro per verificare la prontezza 2FA prima di cancellare il telefono.
Dividilo in: preparazione, esecuzione (solo attività pre-cancellazione) e verifica.
Contrassegna i passaggi come critici vs opzionali.
Includi punti di sosta espliciti in cui devo confermare l'accesso prima di procedere (in particolare per la mia email primaria e il mio ID Apple/account Google).
Elencare anche le modalità di guasto comuni (ad esempio, autenticatore non eseguito il backup, SMS legati a una vecchia SIM, richiesto un dispositivo fidato).
3-3. Livello 3: prompt di evidenza
Aiutami a pianificare cosa verificare per 2FA prima di cancellare il telefono, con controlli basati sulle prove.
Contesto:
-Telefono: (iPhone 13, iOS 17.4)
-Conti principali: (Gmail, iCloud, app bancaria, Instagram, Microsoft 365)
-Metodi 2FA: (Google Authenticator + SMS per alcuni account)
-Secondo dispositivo: (laptop Windows connesso a Gmail; nessun telefono di riserva)
-Finestra oraria: (2 ore stasera)
Quello di cui ho bisogno da te:
1) Una sequenza rigorosa di controlli prima di pulire.
2) Per ogni account critico, dimmi quali prove dovrei raccogliere (ad esempio, codici di recupero salvati in file crittografati, e-mail alternativa confermata, login testato sul laptop).
3) Controlli da eseguire durante la configurazione del telefono di sostituzione (se applicabile).
4) Controlli da eseguire dopo la cancellazione per confermare che non sono bloccato fuori.
5) Un elenco "Non procedere al ripristino di fabbrica" se qualsiasi elemento non riesce.
3-4. Prompto perfezionamento
Restituire il piano come una tabella con colonne: Account/Sistema, Metodo 2FA, Dove risiede il segreto/token, Metodo di Backup/trasferimento, test di verifica, Criteri di superamento/fallimento, Rischio punto di nessun ritorno.
Supponiamo che la mia email primaria sia l'hub di recupero per tutto il resto. Riordinare il flusso di lavoro in modo che l'accesso alla posta elettronica venga verificato prima, quindi ID Apple/account Google, quindi Gestione password, quindi Conti finanziari.
Per ogni test di verifica, specificare il segnale di successo esatto (esempio: "Accesso riuscito da un dispositivo diverso + può generare un codice senza il vecchio telefono").
Crea una "lista di controllo a luce verde" minima di non più di 10 elementi che devono essere veri prima del ripristino di fabbrica e una lista separata "nice-to-have".
3-5. Piano AI vs. vincoli reali del dispositivo
| L'intelligenza artificiale può produrre una sequenza sicura e una checklist di gating | L'IA non può confermare cosa è effettivamente abilitato sui tuoi account o sul tuo dispositivo |
|---|---|
| L'IA può identificare le modalità di guasto comuni 2FA per prevenire | AI non può esportare token di autenticazione o recuperare codici di recupero persi |
| L'intelligenza artificiale può definire la prova che dovresti catturare (test + prove) | L'intelligenza artificiale non può eseguire test di accesso reali, ricevere SMS o verificare lo stato del dispositivo fidato |
| L'intelligenza artificiale può aiutarti a decidere quando sei veramente pronto a cancellare | L'IA non può eseguire la cancellazione, i trasferimenti, i backup o le modifiche alle impostazioni dell'account |
L'intelligenza artificiale migliora la pianificazione e riduce i passaggi mancati, ma non può eseguire o convalidare l'accesso nel mondo reale: i tuoi dispositivi, account e strumenti devono farlo.
Parte 4. Quando smettere di pianificare cosa verificare per 2FA prima di cancellare il telefono e avviare l'esecuzione
- Hai una checklist scritta "via libera" con criteri di superamento/fallimento per la tua email primaria e ID Apple/account Google.
- Hai almeno un percorso di accesso alternativo testato (codici di backup, e-mail/telefono alternativo, seconda sessione del dispositivo o chiave hardware) per gli account critici.
- Hai completato almeno un vero test di accesso da un dispositivo/sessione diverso (non solo "Conosco la password").
- Hai identificato il momento esatto del punto di non ritorno (ripristino di fabbrica/cancellazione dell'autenticatore/trasferimento SIM) e hai accettato di non superarlo fino a quando tutti i controlli critici non sono stati superati.
Se questi sono veri, la pianificazione è fatta e le prossime mosse dovrebbero essere deliberate, registrate e verificabili.
Parte 5. Cosa verificare per 2FA prima di cancellare il telefono: eseguire il flusso di lavoro in modo sicuro con Dr.Fone
Se stai cancellando per la rivendita o la privacy, considera uno strumento di cancellazione dedicato comeDr.Fone-Cancellazione datiDopo che i controlli 2FA "a luce verde" sono passati, perché l'esecuzione è il luogo in cui si verificano la maggior parte dei blocchi (backup saltati, verifiche dimenticate o cancellazione di qualcosa che volevi mantenere fino a dopo la migrazione).
 Cancella tutti i dati su iOS e Android
- Pulitura di grado militare per proteggere completamente la tua privacy.
- Generare report di cancellazione verificati meglio per la rivendita di dispositivi.
- Selettivamente cancellare i dati privati e rimuovere spazzatura e file di grandi dimensioni.
Utilizzare un ordine rigoroso: preservare ciò di cui potresti aver bisogno per il recupero, ridurre la dipendenza dal vecchio telefono, quindi cancellare solo dopo la verifica.
-
Passaggio 1 Prepara il flusso di lavoro di cancellazione (prima di toccare il ripristino di fabbrica)
Apri Dr.Fone sul tuo computer e scegli la funzione di cancellazione che utilizzerai solo dopo aver superato completamente la tua “lista di controllo di via libera”.
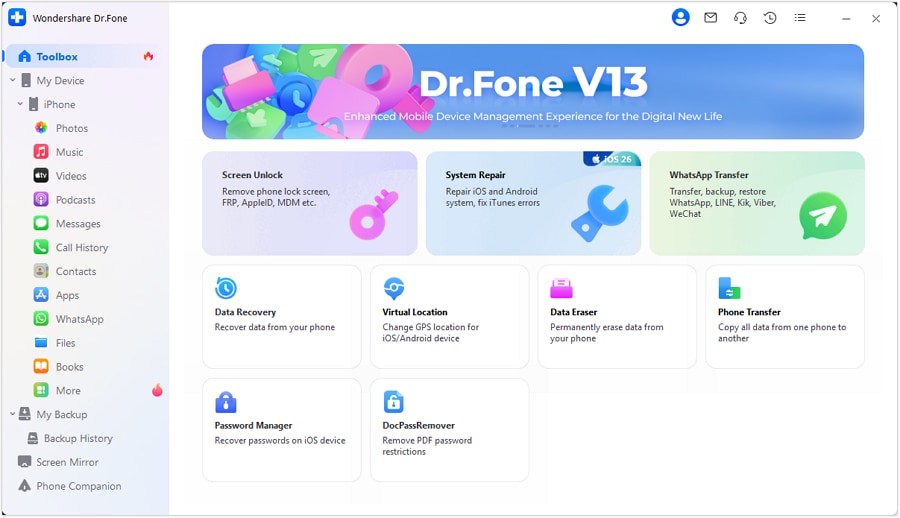
Limitazione: Uno strumento può aiutarti a cancellare i dati, ma non preserva né trasferisce automaticamente i token autenticatori o altri metodi 2FA vincolati al dispositivo: verifica questi elementi separatamente prima di procedere con la cancellazione.
-
Fase 2 Identifica cosa verrà cancellato (per evitare di eliminare qualcosa di cui hai ancora bisogno)
Rivedi le categorie di file/tipi di dati coinvolti nel processo di cancellazione e assicurati che tutto ciò che ti serve per il recupero post-cancellazione (note con codici di recupero, screenshot, documenti) sia salvato da qualche parte accessibile dopo il ripristino.
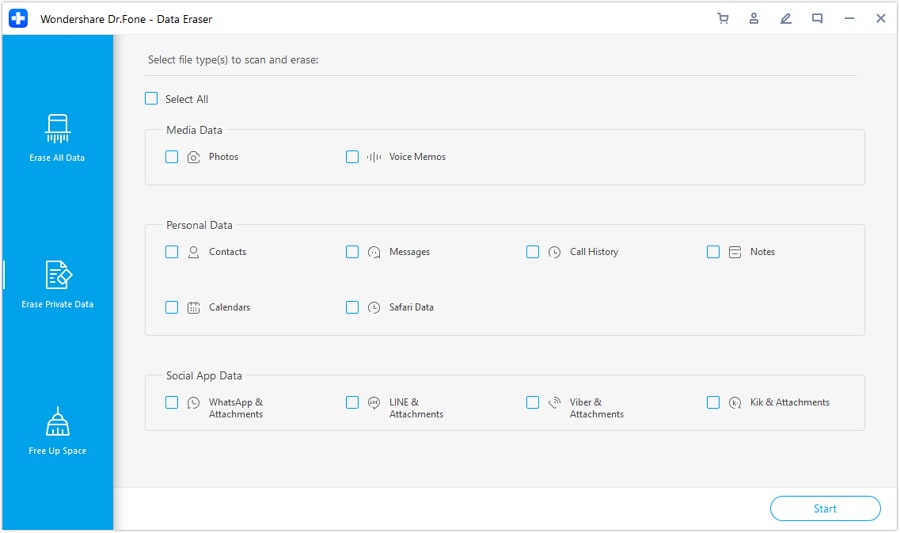
Limitazione: Spostare file/contatti non dimostra l’accesso all’account; devi comunque superare i test di login pre-cancellazione su un secondo dispositivo/sessione.
-
Fase 3 Riduci la dipendenza dal vecchio telefono prima della cancellazione
Seleziona i tipi di dati privati che intendi eliminare, ma non procedere con azioni irreversibili finché l’accesso alla tua email principale e all’account Apple ID/Google non sono stati verificati senza il telefono che sarà cancellato.
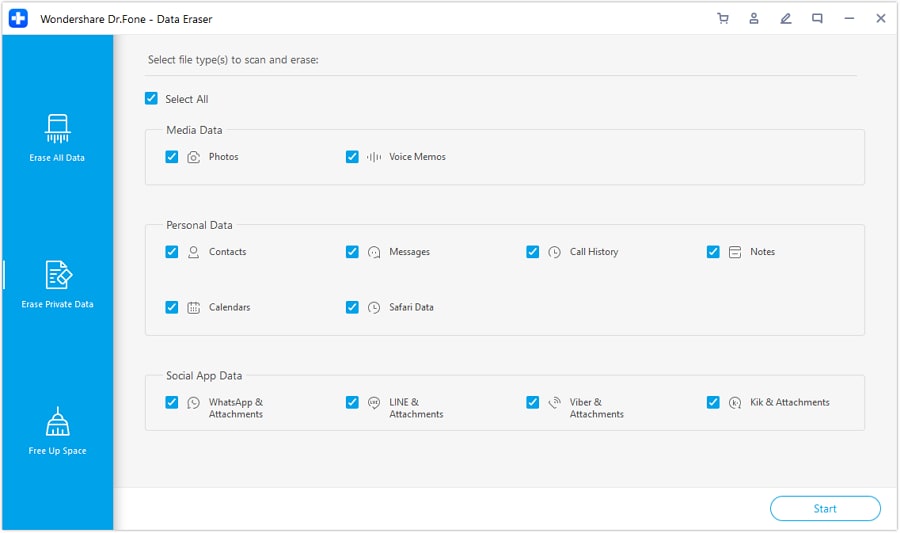
Limitazione: Se qualche controllo critico è incerto (migrazione autenticatore, ricezione SMS sulla nuova SIM/eSIM, richieste su dispositivi fidati), interrompi e risolvilo prima di continuare.
-
Fase 4 Solo dopo aver superato le verifiche, esegui l’operazione di cancellazione irreversibile
Dopo aver completato la lista di controllo, procedi con la cancellazione/ripristino di fabbrica (questo è il punto di non ritorno) e conferma che lo strumento mostri il completamento per i dati selezionati.
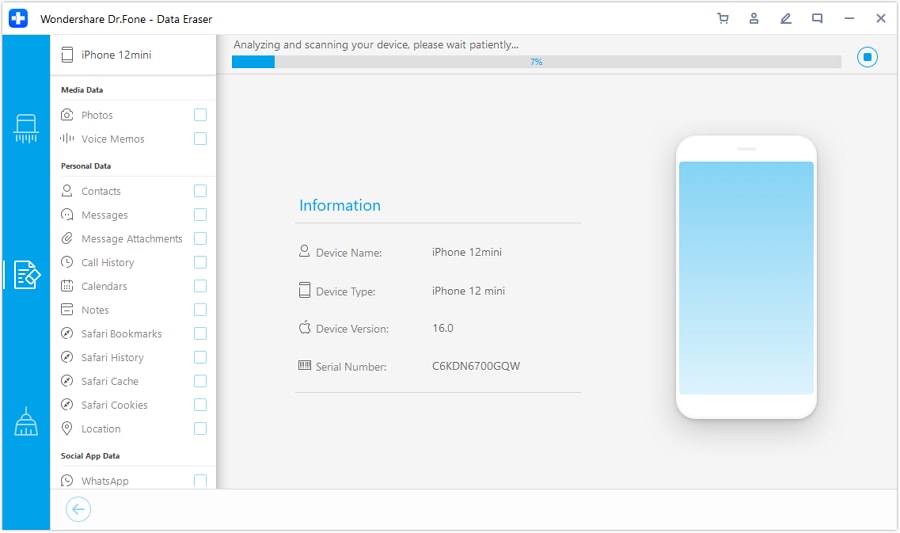
Limitazione: Una volta cancellato, potresti perdere l’unica sessione fidata o gli elementi di recupero sul dispositivo; se un test critico fallisce, non resettare ancora.


Conclusione
Usa l’IA per progettare un rigoroso workflow di verifica per la preparazione del 2FA, poi affidati a strumenti reali e test su dispositivi reali per eseguirlo: perché la pianificazione previene i blocchi, ma solo backup, trasferimenti e login verificati rendono sicura la cancellazione.
FAQ
-
Qual è la cosa più importante da verificare prima della cancellazione?
L’accesso al tuo account email principale senza dover usare il telefono che stai per cancellare (perché serve a reimpostare le password e ricevere avvisi di sicurezza di molti altri account).
-
I codici di backup sono sufficienti per essere al sicuro?
Solo se (1) li hai salvati da qualche parte accessibile dopo la cancellazione e (2) hai verificato che funzionano realmente almeno per un accesso critico.
-
Un backup del telefono include anche i miei codici autenticatore?
Spesso no: molte app autenticatrici usano protezioni a livello di app o archiviazione vincolata al dispositivo. Considera la migrazione degli autenticatori come un’attività separata e da verificare esplicitamente.
-
Quando devo spostare la mia SIM/eSIM in questo processo?
Solo dopo aver verificato almeno una modalità di recupero senza SMS per gli account critici, oppure dopo aver confermato che puoi ricevere SMS sul nuovo dispositivo senza perdere l’accesso.
-
Quale test di verifica è meglio di “Posso accedere ora”?
Un nuovo accesso da un altro dispositivo o da una sessione privata/incognito dopo aver eseguito il logout, confermando che puoi completare la 2FA senza il telefono che sarà cancellato.
 Add Wondershare Dr.Fone as a preferred source on Google